
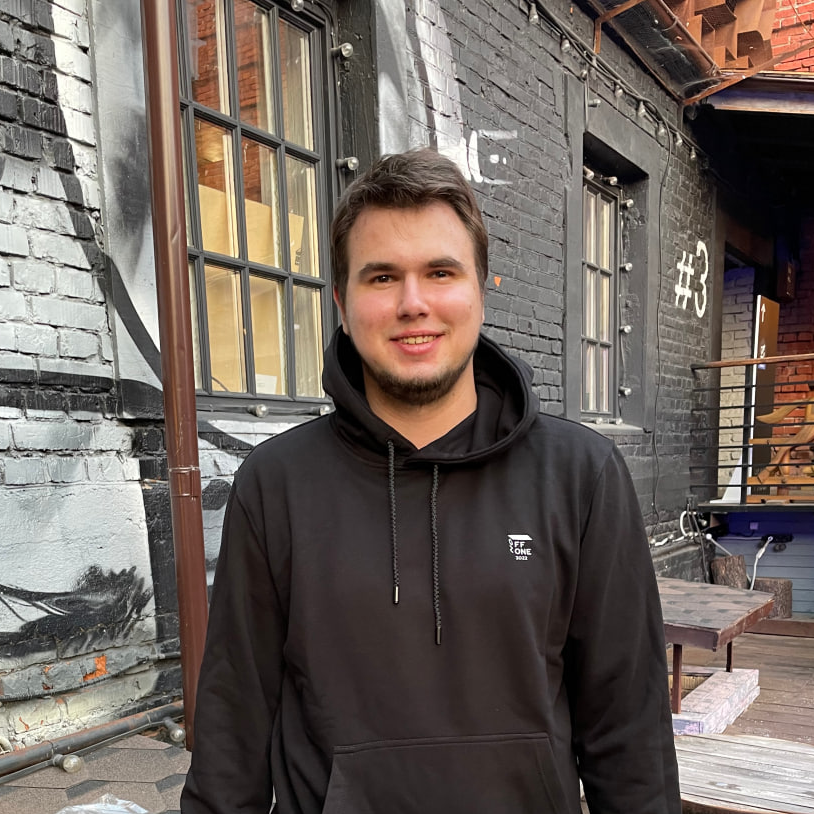
Никита Адаев
SOC аналитик L2
4+ лет работаю SOC аналитиком L2, расследую инциденты и целевые атаки. Участвовал в Incident Response при активности HeadMare и других актуальных группировок. Разрабатываю правила корреляции под актуальные угрозы, автоматизирую процессы SOC, тем самым повышаю эффективность работы аналитиков.
Участвует в курсах

Я работаю аналитиком SOC L2 в компании Bi.Zone.
За время работы в SOC я участвовал в расследовании сложных киберинцидентов, в том числе связанных с актуальными группировками. В таких расследованиях важно не просто найти отдельное подозрительное событие, а восстановить всю цепочку атаки: понять, как злоумышленник проник в инфраструктуру, какие техники использовал, какие действия выполнял и сформировать своевременные рекомендации по противодействию.
Помимо расследований, я разрабатываю правила корреляции для различных SIEM и автоматизирую процессы SOC. Также создаю практические задания и учебные стенды и помогаю развиваться начинающим аналитикам.
Мне интересно разбираться в том, как меняются подходы атакующих, какие новые техники они используют и как адаптируют свои атаки. При этом я считаю не менее важным уметь передавать этот опыт другим.
В работе я стараюсь смотреть на инцидент с обеих сторон: понимать логику атакующего и одновременно искать способы обнаружить его действия. Уверен, что хороший SOC-аналитик должен не просто знать инструменты, а понимать, что именно он ищет, зачем это делает и как из разрозненных событий собрать полноценную картину атаки.
Надеюсь, что на курсе смогу передать вам не только технические знания и инструменты, но и этот подход - чтобы вы могли самостоятельно разбираться в новых и нестандартных ситуациях.