
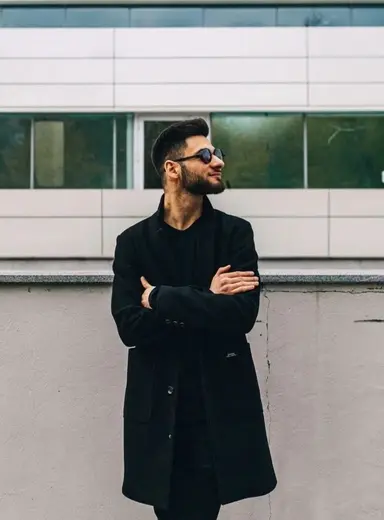
Ангел Владев
Ведущий аналитик угроз
Аналитик с опытом в Group-IB (дарквеб-разведка), Innotech (Threat Hunting), Сберстрахование (IR). Разрабатывал правила для SIEM, внедрял IRP, управлял SOC L1. Призер хакатона Open Data Day (3 место) за аналитическую модель связей НКО. Сертифицирован PNPT (TCM Security, 2025).
Участвует в курсах
Я — специалист в области информационно-аналитической работы с фокусом на киберразведку, поиск угроз и расследование инцидентов. Мои ключевые компетенции охватывают HUMINT и OSINT (экспертный уровень), Threat Emulation, анализ вредоносного ПО и Threat Hunting. Мой подход — сочетание глубокого понимания тактик злоумышленников с практическими навыками разработки детектов и реагирования на угрозы.
Образование: РТУ МИРЭА, специальность «Безопасность информационных технологий в правоохранительной сфере» (10.05.05).
Моя карьера началась в Group-IB (сентябрь 2021 — ноябрь 2022), где я работал дарквеб-аналитиком. Я исследовал и мониторил киберпреступные сообщества, внедрялся в группировки, предоставлял клиентам разведданные и координировал работу с международными правоохранительными структурами.
Затем я перешёл в Innotech (декабрь 2022 — апрель 2024) на позицию аналитика поиска угроз. Моей основной задачей была разработка детектирующей логики и правил для SIEM на основе аналитики киберугроз. Я выявлял и расследовал сетевые аномалии в инфраструктуре, совершенствуя процессы мониторинга.
В Сберстраховании (май 2024 — январь 2025) я занимал позицию главного специалиста, отвечая за направление реагирования и расследования инцидентов. Внедрял и настраивал IRP, писал регламенты и плейбуки, управлял работой SOC L1.
В настоящий момент я работаю на международном рынке, сотрудничая с организациями из разных стран. В ближайшие 3 месяца я не могу раскрывать имена организаций по соображениям бизнес-безопасности, однако мои проекты включают как долгосрочные контракты, так и разовые заказы.
В 2017 году я принял участие в хакатоне Open Data Day, где разработал аналитическую модель, визуализирующую связи аудиторий НКО в сети ВКонтакте. Проект занял 3 место — одна из первых значимых побед, подтвердившая мои аналитические способности.
В 2025 году я получил сертификат PNPT (Practical Network Penetration Tester) от TCM Security, что подтверждает мою экспертизу в практическом тестировании сетей на проникновение и понимание тактик атакующих.
Моя миссия — помогать организациям видеть угрозы до того, как они станут инцидентами, и выстраивать эффективные процессы защиты на основе глубокого понимания действий злоумышленников.